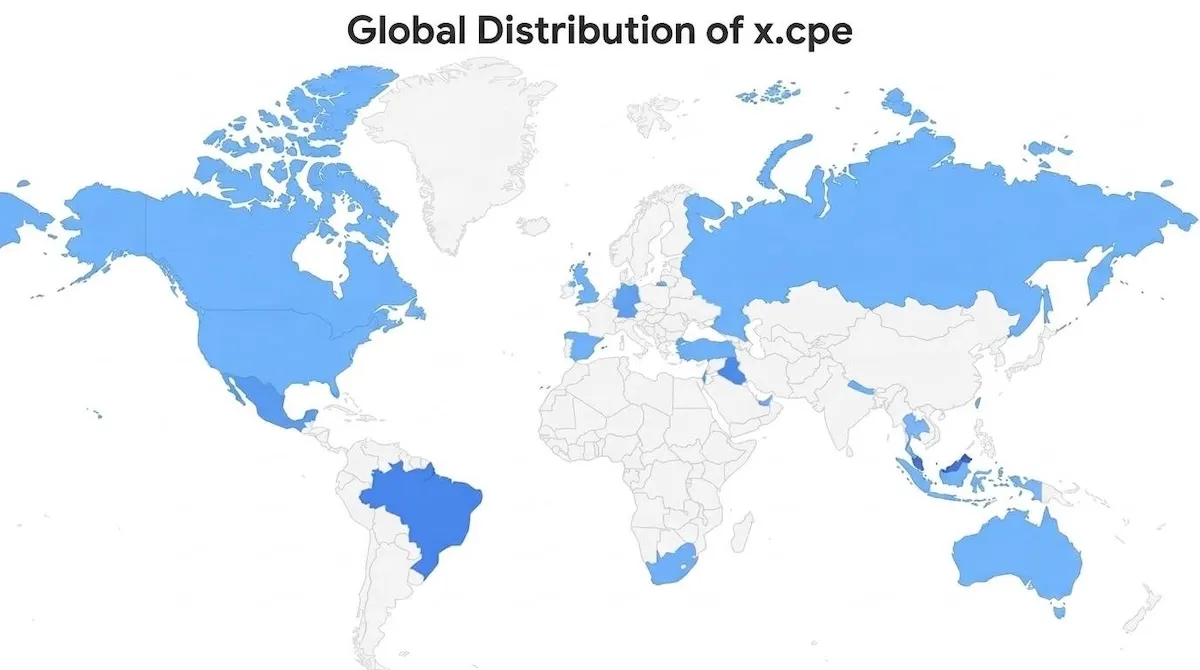
Коалиция компаний по информационной безопасности вместе с Национальным полицейским агентством Японии остановила работу бэкдора XCPE, который использовали для ботнета из более чем 1,3 млн ТВ-приставок и других Android-устройств в свыше 200 странах. В операции участвовали Google, Lumen, Human Security, Plume, Synthient и TrendAI.
Google Threat Intelligence Group считает, что с высокой степенью вероятности бэкдор и ботнет намеренно создала и эксплуатировала компания Videostrong Technology из китайского Шэньчжэня ради финансовой выгоды. По версии Google, производитель ТВ-приставок и проекторов встроил XCPE в прошивку и продавал доступ к нему преступным партнёрам, которые устанавливали на устройства дополнительные вредоносные модули.
После подключения устройств к домашним сетям предустановленный бэкдор позволял операторам создавать прокси-сети и скрывать вредоносный трафик за счёт интернет-соединения покупателей без их ведома. В TrendAI отметили, что агент управления выдавал себя за стандартный клиент удалённого администрирования, загружал обновления со страницы GitHub и подключался к серверу MQTT, давая полный удалённый контроль над каждым устройством, включая установку и удаление приложений и изменение настроек.
С 3 июня по 1 октября 2026 года TrendAI зафиксировала более 3,8 млн уникальных домашних и мобильных IP-адресов, связанных с операцией. Коалиция также нарушила работу C2-доменов для управления модулями партнёров. Google полагает, что это лишит операторов доступа минимум к ещё 10 млн скомпрометированных устройств.
Google разорвала отношения с Videostrong Technology и запретила ей выпускать устройства со своими предустановленными приложениями. Нынешняя операция относится к той же экосистеме, что и ботнет Badbox 2.0, который заразил более 10 млн устройств, прежде чем Human, Google и TrendAI пресекли его деятельность в марте прошлого года.