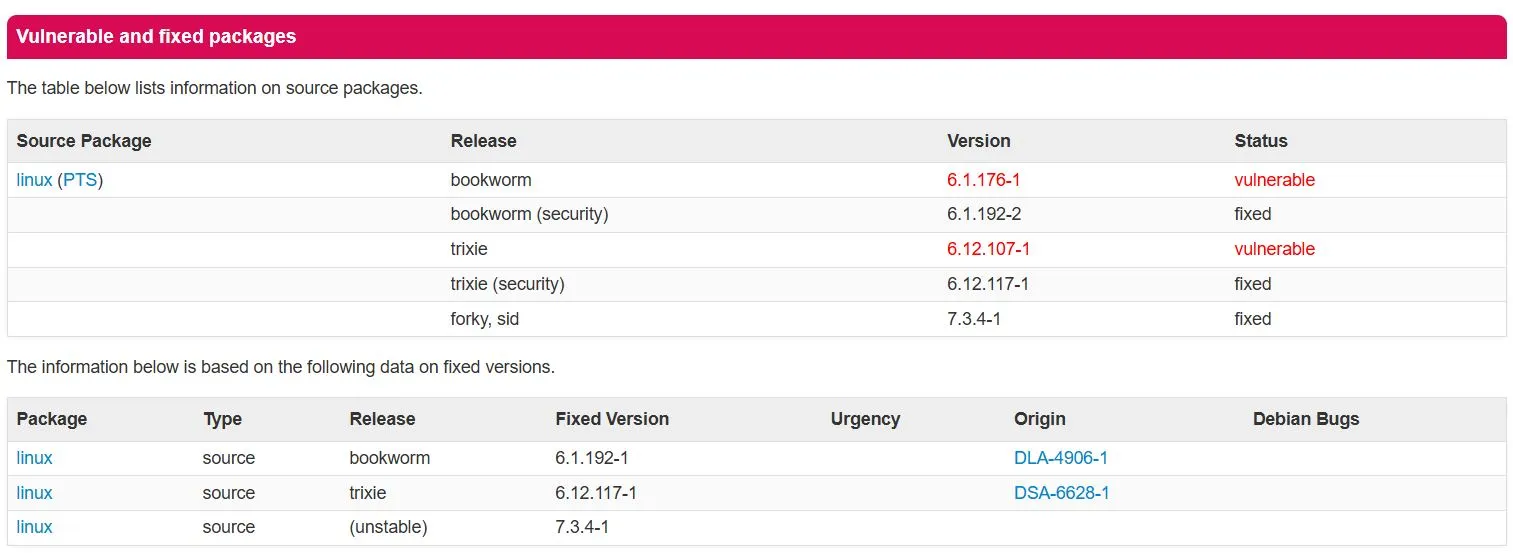
Исследователь безопасности Хёнву Ким обнаружил в TCP-подсистеме ядра Linux уязвимость CVE-2026-99288, которая существовала 11 лет и получила название NoisyTCP. Она затрагивает практически все дистрибутивы Linux и позволяет неаутентифицированному злоумышленнику удалённо спровоцировать сбой системы, отправив специально сформированные TCP-пакеты.
Эксплуатация основана на временном разрыве между обработкой SYN-cookie и хешированием сокета: из-за состояния гонки возможен доступ к памяти повторно используемого сокета до его инициализации. Это приводит к разыменованию нулевого указателя и панике ядра, из-за которой хост выходит из строя. При этом уязвимость не позволяет изменять данные или выполнять произвольный код — речь идёт только об отказе в обслуживании (DoS).
По словам Кима, уязвимы системы, принимающие TCP-пакеты и использующие серверы Nginx, Apache или SSH с конфигурациями по умолчанию. Для атаки нужны две или более очереди приёма (RX queues) либо механизм RPS, распределяющий пакеты между несколькими ядрами процессора. Окно для проведения атаки очень узкое, поэтому на малонагруженном физическом сервере для вызова сбоя может потребоваться значительное время.
Патч уже доступен, исправление включили в основную ветку ядра Linux две недели назад. Тем, кто не может немедленно установить обновление, исследователь рекомендует отключить SYN-cookies и перейти на одну очередь приёма — это предотвратит состояние гонки, необходимое для эксплуатации.
Ранее этот же исследователь сообщал об уязвимости Dirty Frag в мае и о бреши Januscape в июле.