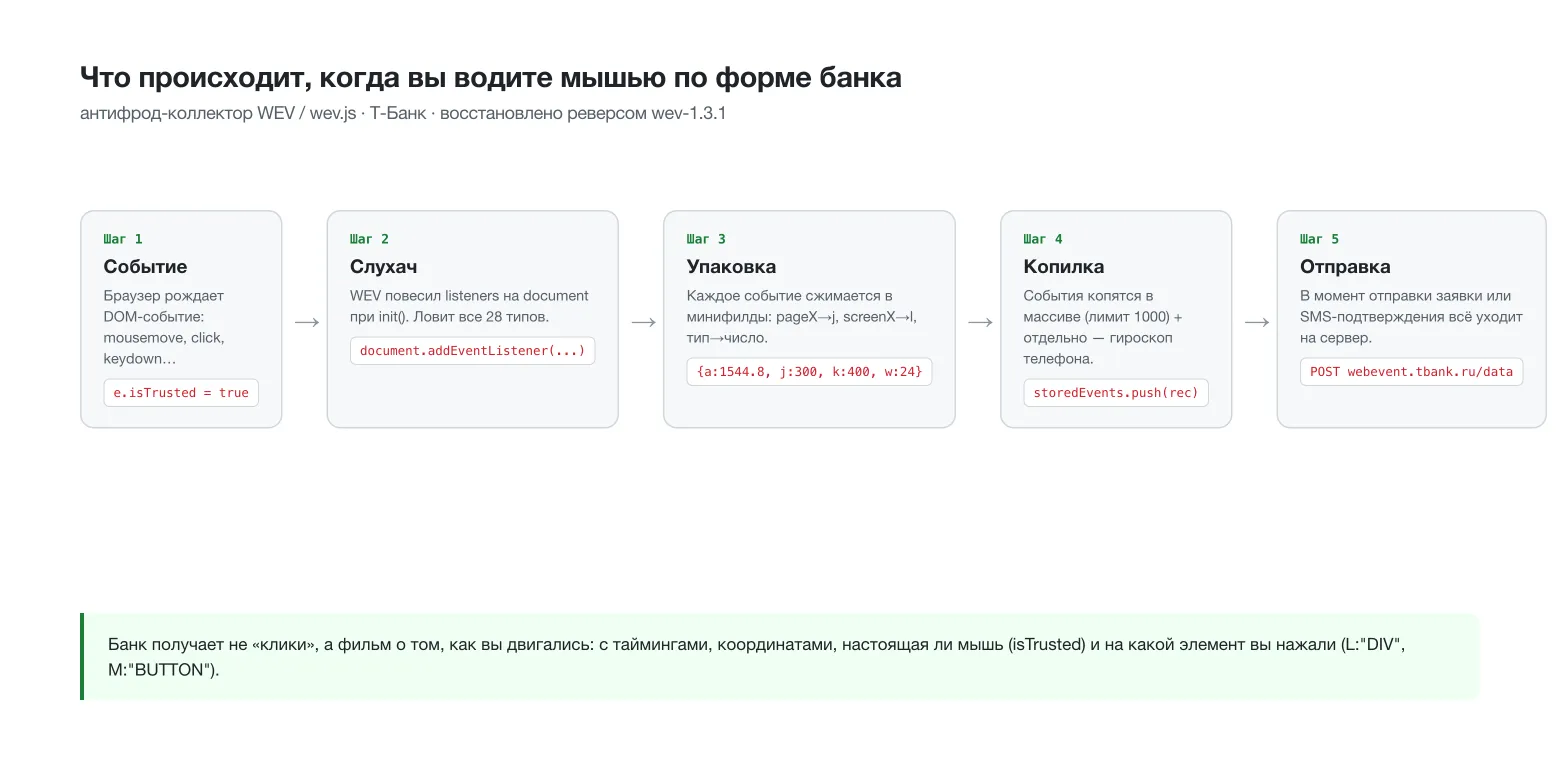
Реверс-инженер разобрал антифрод-коллектор wev.js, который Т-Банк загружает на страницах заявок на карты. По его данным, скрипт собирает данные о браузере, устройстве и поведении пользователя, а затем отправляет их на сервер банка.
Главный идентификатор — хеш nf. Скрипт рисует на скрытом холсте 2000×200 пикселей картинку с текстом и пятью дугами, дважды сохраняет её и складывает в SHA256. Отпечаток зависит от шрифтов, сглаживания и растеризатора конкретной машины.
Скрипт также фиксирует поток событий: движения мыши, нажатия клавиш, гироскоп и акселерометр на телефоне. Отдельным блоком уходят данные WebGL, включая модель видеокарты или чипа, часовой пояс, параметры мониторов и размер окна. За 15 секунд работы с формой набирается около 170 событий.
Для отсева ботов используются восемь проверок. Они ищут признаки Playwright и Puppeteer, PhantomJS, Node.js и поддельного Safari, а также анализируют стек вызова нативных функций. По словам автора, настройки Playwright по умолчанию обнаруживаются сразу, а обход одной из проверок даёт аргумент запуска —disable-blink-features=AutomationControlled.
Эксперименты показали, что подмена видеокарты не меняет хеш nf: данные WebGL уходят отдельно и в него не входят. Зато изменение отрисовки canvas меняет отпечаток, а случайный сдвиг при каждой отрисовке становится маркером анти-фингерпринт плагина.
На страницах входа по T-ID загружается второй коллектор fp-pixel.js. Он собирает canvas, WebGL, аудио, шрифты, данные о батарее, touch и WebRTC и отправляет их на отдельный сервис. В версии WEV 1.3.1 появилась проверка, которая вызывает этот модуль прямо из основного коллектора.
Для пользователя инкогнито не скрывает эти данные, поскольку браузер сам сообщает о характеристиках устройства. Автор также опубликовал собственную чистую реализацию аналогичного сбора данных из 300 строк кода и обещает вторую часть разбора — про fp-pixel и SSO-фингерпринт.