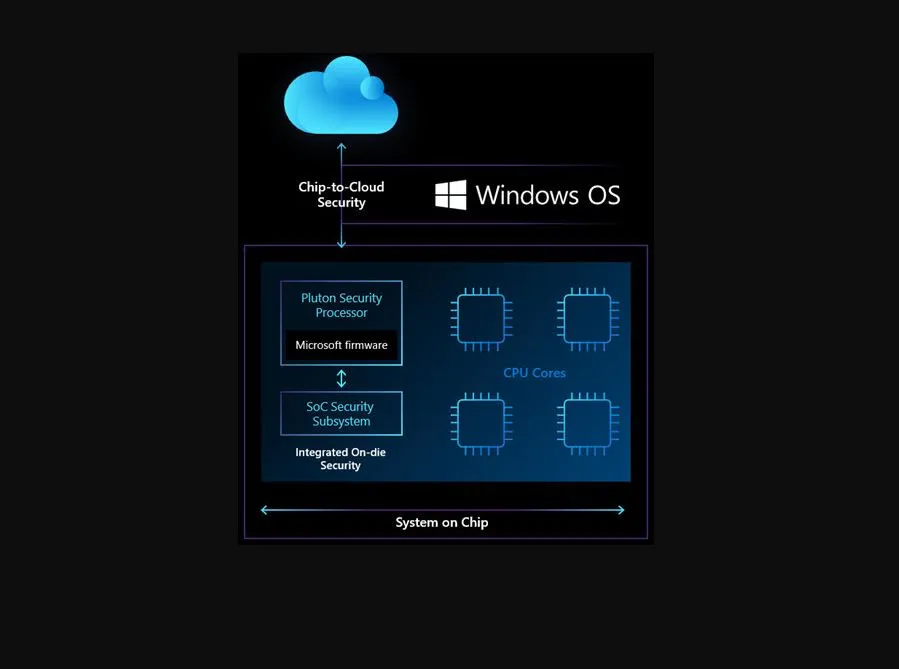
Microsoft исключила модуль доверенной платформы (TPM) из состава архитектуры Pluton в новых процессорах AMD, Intel и Qualcomm. В требованиях к аппаратному обеспечению на 2026 год функции TPM отделены от Pluton, при этом сама архитектура продолжает обеспечивать дополнительный уровень безопасности. Причины изменения компания не объяснила.
TPM 2.0 остаётся одним из главных аппаратных требований Windows 11: он защищает ключи шифрования, учётные данные и другую конфиденциальную информацию, а также лежит в основе функций BitLocker и Windows Hello. Недавно Microsoft вновь заблокировала один из простых способов обойти это требование в Windows 11 26H2.
Модуль не обязательно должен быть отдельным чипом на материнской плате — его можно реализовать на уровне прошивки или встроить в процессор. Pluton был задуман как дополнительный сопроцессор безопасности, интегрированный в систему на кристалле и создающий более изолированную среду для защиты данных, в том числе при физическом доступе к устройству. Одним из его преимуществ была возможность выполнять функции TPM 2.0.
В процессорах, которые появятся в 2026 году, функции TPM 2.0 будут реализованы либо через программно-аппаратный модуль производителя процессора (например, Intel PTT), либо через отдельный модуль TPM. Сам защитный сопроцессор Pluton по-прежнему будет присутствовать в текущих и будущих устройствах на базе Windows, обеспечивая аппаратно изолированную среду безопасности.
Для уже существующих устройств на процессорах AMD и Qualcomm, выпущенных до 2026 года, где Pluton настроен как TPM, сохранится полноценная поддержка и обслуживание. Microsoft представила Pluton в 2020 году: подсистема включает специализированный процессор, криптографический движок, аппаратный генератор случайных чисел и изолированное хранилище ключей.